
Per proteggere un server di gioco attiva mitigazione DDoS always-on, isola il pannello di gestione dietro VPN o allowlist IP, applica aggiornamenti quotidiani e configura backup automatizzati. Queste quattro misure coprono la maggior parte degli scenari di attacco reali contro server dedicati, dal traffico volumetrico alle credenziali compromesse. Il resto è disciplina operativa: monitorare, patchare, testare i ripristini.
In breve:
- La protezione efficace contro attacchi DDoS richiede monitoraggio costante, filtri avanzati e configurazioni diversificate per traffico di gioco e amministrativo.
- Un pannello di controllo accessibile da internet senza restrizioni rappresenta un rischio grave di accesso non autorizzato alle interfacce di gestione.
- L’hardening dell’host include isolare il pannello di gestione con VPN o allowlist IP e rimuovere servizi non necessari, riducendo la superficie di attacco.
- La mitigazione DDoS always-on integra filtri, scrubbing e distribuzione geografica, garantendo reazioni immediate e continuità del servizio.
- La gestione automatizzata di patch, backup e aggiornamenti con sistemi scalabili rappresenta la strategia futura più efficace contro minacce crescenti.
Indice
- Rischi principali per i server di gioco: DDoS, esposizione e credenziali
- Protezione di rete e mitigazione DDoS per server di gioco
- Hardening dell’host e protezione delle interfacce di gestione
- Monitoraggio, logging, backup e risposta agli incidenti
- Configurazioni pratiche e checklist per il deployment del server
- Come AtomSync applica queste pratiche nella gestione dei server
- Strategie di protezione contro cheat e bot che compromettono l’integrità del gioco
- Sicurezza delle applicazioni di gioco: proteggersi da exploit e vulnerabilità
- Cifratura delle comunicazioni tra client e server
- Sicurezza fisica dell’infrastruttura che ospita il server
- Aggiornamenti e patch per il software di gioco e i middleware
- Il futuro della sicurezza per i server di gioco è automazione
- L’offerta AtomSync per chi vuole un hosting sicuro senza complicazioni
- Risorse utili e istituzionali citate
- Fonti
- Domande frequenti
Rischi principali per i server di gioco: DDoS, esposizione e credenziali
Un attacco contro un server di gioco raramente punta a rubare dati: nella maggior parte dei casi vuole interrompere il servizio o ottenere un vantaggio competitivo scorretto. Capire come agiscono le minacce più comuni aiuta a scegliere le contromisure giuste.
La distinzione più importante riguarda cosa viene saturato. Un attacco volumetrico riempie la banda disponibile con traffico spazzatura, mentre un attacco a esaurimento risorse punta a consumare connessioni simultanee, CPU o RAM del processo di gioco senza generare volumi enormi di dati. Il CERT-AGID spiega che gli attacchi DDoS sfruttano reti di dispositivi compromessi per saturare le risorse del server, e che la mitigazione efficace richiede monitoraggio costante e filtri capaci di distinguere il traffico legittimo da quello malevolo.
Il CERT-AGID ha documentato la vulnerabilità Ni8mare in n8n, che permette a un attaccante remoto di ottenere accesso senza autenticazione; numerose istanze risultavano esposte pubblicamente al momento della scansione. Un pannello di controllo lasciato accessibile senza restrizioni di rete è esattamente lo stesso tipo di errore.
Il terzo rischio sono le credenziali compromesse che permettono movimento laterale verso altri sistemi.
- Saturazione di banda: traffico volumetrico che riempie la connessione fino a impedire il traffico legittimo.
- Esaurimento risorse: connessioni simultanee, CPU o RAM saturate anche con poco traffico.
- Interfacce esposte: pannelli di gestione raggiungibili da chiunque su internet.
- Credenziali compromesse: accesso illegittimo che si propaga ad altri servizi collegati.
Il dataset FortiBleed contiene credenziali riferite a decine di migliaia di URL unici distribuiti su migliaia di domini, secondo quanto riportato dal CERT-AGID: un esempio concreto di quanto possa espandersi rapidamente un incidente di esposizione di credenziali quando non si applicano rotazione e autenticazione a più fattori.
Protezione di rete e mitigazione DDoS per server di gioco
La protezione di rete è la prima linea di difesa perché intercetta il traffico malevolo prima che raggiunga il processo del gioco. Microsoft descrive un attacco DDoS come un tentativo di rendere un servizio online non disponibile sommergendolo di traffico da più fonti, e questa definizione aiuta a capire perché le contromisure devono agire su più livelli contemporaneamente.
Le tecniche principali usate dai provider e dai fornitori di mitigazione includono:
- Scrubbing: il traffico viene reindirizzato verso centri di pulizia che filtrano i pacchetti malevoli prima di restituire quello legittimo.
- Anycast: la stessa risorsa viene distribuita su più nodi geografici, diluendo l’impatto di un attacco volumetrico.
- CDN e reverse proxy: assorbono parte del traffico e nascondono l’indirizzo reale del server di gioco.
- Rate limiting: limita il numero di richieste o connessioni per singolo indirizzo IP in un intervallo di tempo.
- Sinkholing: instrada il traffico sospetto verso un percorso morto, isolandolo dal servizio reale.
Per i giochi in tempo reale la sfida è mantenere latenza bassa mentre il filtro di rete lavora: un firewall o un sistema IPS troppo aggressivo può introdurre ritardi percepibili dai giocatori. La configurazione corretta separa il traffico UDP di gioco, spesso sensibile alla latenza, dal traffico TCP delle interfacce amministrative, applicando regole diverse a ciascuno.
Sulla scelta tra protezione always-on e on-demand, il punto centrale è il tempo di reazione: una mitigazione attivata solo dopo che l’attacco viene rilevato lascia una finestra di disservizio, mentre una protezione sempre attiva instrada tutto il traffico attraverso i filtri fin dall’inizio. Il BSI raccomanda di considerare la sicurezza come un processo continuo e suggerisce di affidarsi a fornitori specializzati quando le competenze interne per gestire la mitigazione sono limitate, un’indicazione particolarmente utile per chi gestisce community di piccole e medie dimensioni.
Un consiglio: separa sempre le regole di filtro per le porte di gioco da quelle per le porte amministrative: un errore di configurazione su un pannello non deve mai poter bloccare il traffico dei giocatori.
Per chi vuole approfondire le tecniche di scrubbing e i test di resistenza, esiste una guida tecnica dedicata alla mitigazione DDoS applicata ai server di gioco.
Hardening dell’host e protezione delle interfacce di gestione
Un server di gioco ben protetto sulla rete resta vulnerabile se il sistema operativo o il pannello di gestione sono configurati male. L’hardening dell’host riduce la superficie che un attaccante può colpire una volta superato il primo livello di filtri.
- Isola il pannello dietro VPN o allowlist IP: un pannello come Pterodactyl non dovrebbe mai essere raggiungibile da qualsiasi indirizzo su internet.
- Attiva l’autenticazione a più fattori sugli account amministrativi: riduce drasticamente l’impatto di una password rubata o riutilizzata.
- Usa un gestore di password con rotazione periodica delle credenziali: evita il riutilizzo di password tra servizi diversi.
- Rimuovi servizi non necessari dal sistema: ogni porta aperta senza uno scopo attivo è un punto di ingresso potenziale.
- Applica le patch di sicurezza appena disponibili: molte violazioni sfruttano vulnerabilità già corrette da settimane.
- Limita i privilegi dei processi di gioco: un processo compromesso non deve poter scrivere fuori dalla propria directory o accedere ad altri servizi.
Il CERT-AGID conferma questo principio parlando del caso FortiBleed: le raccomandazioni includono l’attivazione dell’autenticazione a più fattori, la rimozione dell’accesso diretto da internet e la rotazione periodica delle credenziali esposte.
Un consiglio: tieni il pannello di amministrazione su una sottorete separata da quella di gioco: anche se un attaccante compromette il servizio pubblico, non arriva automaticamente ai controlli di gestione.
Monitoraggio, logging, backup e risposta agli incidenti
Un incidente non gestito si aggrava con ogni minuto di ritardo nella risposta. Sapere cosa osservare e cosa fare nei primi minuti fa la differenza tra un disservizio breve e ore di interruzione.
Le metriche da tenere sempre sotto controllo sono:
- Connessioni simultanee: un picco improvviso oltre la norma è spesso il primo segnale di un attacco in corso.
- Utilizzo di CPU e RAM: un consumo anomalo senza un aumento proporzionale di giocatori attivi indica un problema.
- Latenza e tasso di errore: peggiorano rapidamente durante un attacco a esaurimento risorse.
- Log di autenticazione: tentativi di accesso ripetuti o da indirizzi insoliti vanno segnalati.
- Modifiche ai file di configurazione: ogni cambiamento non pianificato merita una verifica immediata.
Gli attacchi DDoS possono causare ritardi significativi o l’interruzione totale del servizio, come sottolinea il CERT-AGID: un motivo in più per avere soglie di allarme configurate prima che l’incidente si verifichi, non durante.
Quando i segnali indicano un attacco in corso, la procedura operativa segue quattro passi: isolare il traffico sospetto attivando i filtri di mitigazione, verificare che il servizio legittimo continui a funzionare, raccogliere log e evidenze per l’analisi successiva, e ripristinare da un backup recente se il sistema ha subito manomissioni. Il CERT-AGID sconsiglia di affidarsi a workaround provenienti da canali non ufficiali durante un incidente, perché spesso veicolano ulteriore malware.
Una procedura di backup testata regolarmente è la rete di sicurezza finale: un backup remoto ben configurato permette di ripristinare un server compromesso in pochi minuti invece di ricostruirlo da zero.
Configurazioni pratiche e checklist per il deployment del server
Prima di rendere pubblico un server di gioco, alcune configurazioni riducono in modo diretto la superficie di attacco disponibile.
- Imposta un limite massimo di connessioni per singolo indirizzo IP, così un singolo client non può monopolizzare le risorse.
- Applica un limite globale di connessioni simultanee coerente con la capacità reale dell’infrastruttura.
- Configura il rate limiting sulle porte di gioco per bloccare raffiche di richieste anomale.
- Isola mod e plugin non verificati in un ambiente di test separato prima di installarli sul server di produzione.
- Usa un ambiente di staging identico alla produzione per validare ogni modifica prima del rilascio.
- Automatizza l’applicazione delle patch e verifica sempre che esista una procedura di rollback funzionante.
- Documenta ogni configurazione di sicurezza, così un cambio di gestione del server non lascia varchi non tracciati.
Chi gestisce più server contemporaneamente trae vantaggio da un processo ripetibile: la stessa checklist applicata a ogni nuova istanza riduce gli errori umani, che restano la causa più comune di configurazioni insicure lasciate per settimane senza correzione.
Come AtomSync applica queste pratiche nella gestione dei server
Le misure descritte finora non sono teoria: sono gli stessi principi che guidano la progettazione di un’infrastruttura di hosting gaming pensata per resistere ad attacchi reali.
- AtomSync attiva ogni server in meno di 60 secondi, con una garanzia di uptime del 99,9% e protezione DDoS fino a 1 Tbps integrata di default.
- La gestione avviene tramite un pannello di controllo personalizzato, pensato per semplificare l’installazione, il backup e le configurazioni anche per chi non ha esperienza tecnica avanzata.
- Un supporto tecnico in italiano tramite Discord affianca i clienti nella configurazione delle misure di sicurezza descritte in questo articolo, dalla protezione delle porte alla gestione dei permessi.
Un’infrastruttura che integra la mitigazione DDoS direttamente nel piano di hosting evita al gestore del server la necessità di aggiungere un livello di protezione esterno separato, riducendo la complessità operativa senza rinunciare alla resilienza.
Strategie di protezione contro cheat e bot che compromettono l’integrità del gioco
I cheat e i bot automatizzati minano l’integrità competitiva di un server tanto quanto un attacco di rete, anche se l’impatto è meno visibile immediatamente. La prima linea di difesa è la validazione lato server di ogni azione critica: velocità di movimento, danni, posizione e inventario devono essere verificati dal server e non semplicemente accettati dal client, perché un client compromesso può inviare dati falsificati.

Un sistema di rilevamento comportamentale, anche semplice, individua pattern innaturali: precisione impossibile, tempi di reazione costanti al millisecondo, o sequenze di azioni ripetute in modo identico. Questi segnali distinguono un giocatore da uno script automatizzato con buona affidabilità.
Il rate limiting sulle azioni di gioco, oltre a proteggere dalle intrusioni di rete, impedisce ai bot di eseguire migliaia di azioni al minuto che un giocatore umano non potrebbe compiere. Anche una whitelist delle mod e dei plugin consentiti riduce il rischio che un client modificato introduca vantaggi sleali, dato che molti cheat si diffondono proprio come mod apparentemente innocue.
Infine, i log delle sessioni con timestamp precisi permettono di ricostruire un comportamento sospetto dopo una segnalazione, anche quando l’evidenza in tempo reale non è stata catturata.
Sicurezza delle applicazioni di gioco: proteggersi da exploit e vulnerabilità
Il software di gioco stesso, non solo l’infrastruttura che lo ospita, è un bersaglio frequente. Le vulnerabilità più comuni nei server di gioco riguardano la gestione dei pacchetti di rete malformati, i buffer overflow nelle librerie di terze parti e le falle nei sistemi di plugin che permettono esecuzione di codice non previsto.
Aggiornare regolarmente il software del server, i suoi plugin e le librerie di supporto è la misura più efficace: molte vulnerabilità sfruttate attivamente sono note da tempo e già corrette in versioni successive. Il caso della vulnerabilità Ni8mare documentata dal CERT-AGID mostra come un’applicazione esposta senza autenticazione possa essere compromessa da remoto senza credenziali: lo stesso principio vale per qualunque software di gioco che esponga un’interfaccia amministrativa o un’API senza controlli adeguati.
I plugin di terze parti meritano attenzione particolare perché spesso vengono scaricati da repository non ufficiali senza revisione del codice. Testarli in un ambiente isolato prima dell’installazione in produzione evita che una singola estensione compromessa apra un accesso non previsto a tutto il server.
Cifratura delle comunicazioni tra client e server
Proteggere i dati che viaggiano tra il client di gioco e il server evita che informazioni sensibili, come credenziali di accesso o token di sessione, vengano intercettate su reti non sicure. La cifratura del traffico è particolarmente rilevante per i pannelli di gestione e per le interfacce web collegate al server, dove il protocollo HTTPS con certificati validi dovrebbe essere sempre attivo, senza eccezioni.
Per il traffico di gioco puro, spesso basato su protocolli UDP proprietari, il livello di cifratura dipende dal motore di gioco stesso: molti titoli moderni cifrano già le comunicazioni a livello applicativo, ma vale la pena verificarlo nella documentazione del software specifico piuttosto che assumerlo per default.
Le credenziali di accesso al pannello e ai database di supporto non dovrebbero mai transitare in chiaro, nemmeno all’interno di una rete che si considera fidata: un attaccante che ottiene accesso a un solo punto della rete interna può intercettare traffico non cifrato con relativa facilità. Anche le connessioni tra il server di gioco e i servizi di backup remoto vanno cifrate, per evitare che una copia dei dati venga esposta durante il trasferimento.
Sicurezza fisica dell’infrastruttura che ospita il server
La sicurezza informatica di un server di gioco dipende anche da dove fisicamente risiedono le macchine che lo eseguono. Un data center professionale applica controlli di accesso fisico, sorveglianza continua e ridondanza degli impianti di alimentazione e raffreddamento, elementi che un gestore individuale di server raramente può replicare in proprio.
Chi affitta un server dedicato o virtuale da un provider di hosting delega questi aspetti al fornitore: nella scelta del provider, verificare che il data center applichi controlli di accesso documentati e ridondanza infrastrutturale riduce il rischio di interruzioni causate da guasti fisici o accessi non autorizzati alle macchine.
La ridondanza di rete e di alimentazione, in particolare, incide direttamente sulla continuità del servizio: un’interruzione di corrente o un guasto hardware non annunciato ha lo stesso effetto pratico di un attacco DDoS riuscito, cioè un server irraggiungibile per i giocatori. Per questo motivo la resilienza fisica dell’infrastruttura va considerata parte integrante della strategia di sicurezza complessiva, non un dettaglio delegabile senza verifica.
Aggiornamenti e patch per il software di gioco e i middleware
Mantenere aggiornati il software del server di gioco, i motori grafici e i middleware di supporto, come le librerie di rete o i sistemi di voce integrati, chiude molte delle falle sfruttate dagli attaccanti prima che diventino un problema concreto. Un processo di patching disorganizzato, applicato solo dopo un incidente, lascia settimane o mesi di esposizione a vulnerabilità già pubbliche.
Automatizzare il controllo delle nuove versioni disponibili, con una finestra di test in staging prima del rilascio in produzione, riduce il rischio che un aggiornamento rompa una configurazione esistente senza eliminare il vantaggio di sicurezza dell’aggiornamento stesso. Documentare quali versioni di plugin e middleware sono in uso su ciascun server permette di reagire rapidamente quando viene pubblicato un avviso di vulnerabilità che riguarda una di quelle componenti specifiche.
Il futuro della sicurezza per i server di gioco è automazione
La scala degli attacchi DDoS continua a crescere, e le infrastrutture che scalano automaticamente la mitigazione avranno un vantaggio netto su chi reagisce manualmente. Automatizzare patching e ripristino non è più opzionale: è parte della roadmap di ogni server che vuole restare online.
— Fabio Turi
L’offerta AtomSync per chi vuole un hosting sicuro senza complicazioni
Applicare da solo tutte le misure descritte richiede tempo e competenze che non tutti i gestori di community hanno a disposizione. AtomSync integra la maggior parte di queste protezioni direttamente nel piano di hosting, così puoi concentrarti sulla gestione della community invece che sulla configurazione dei firewall.
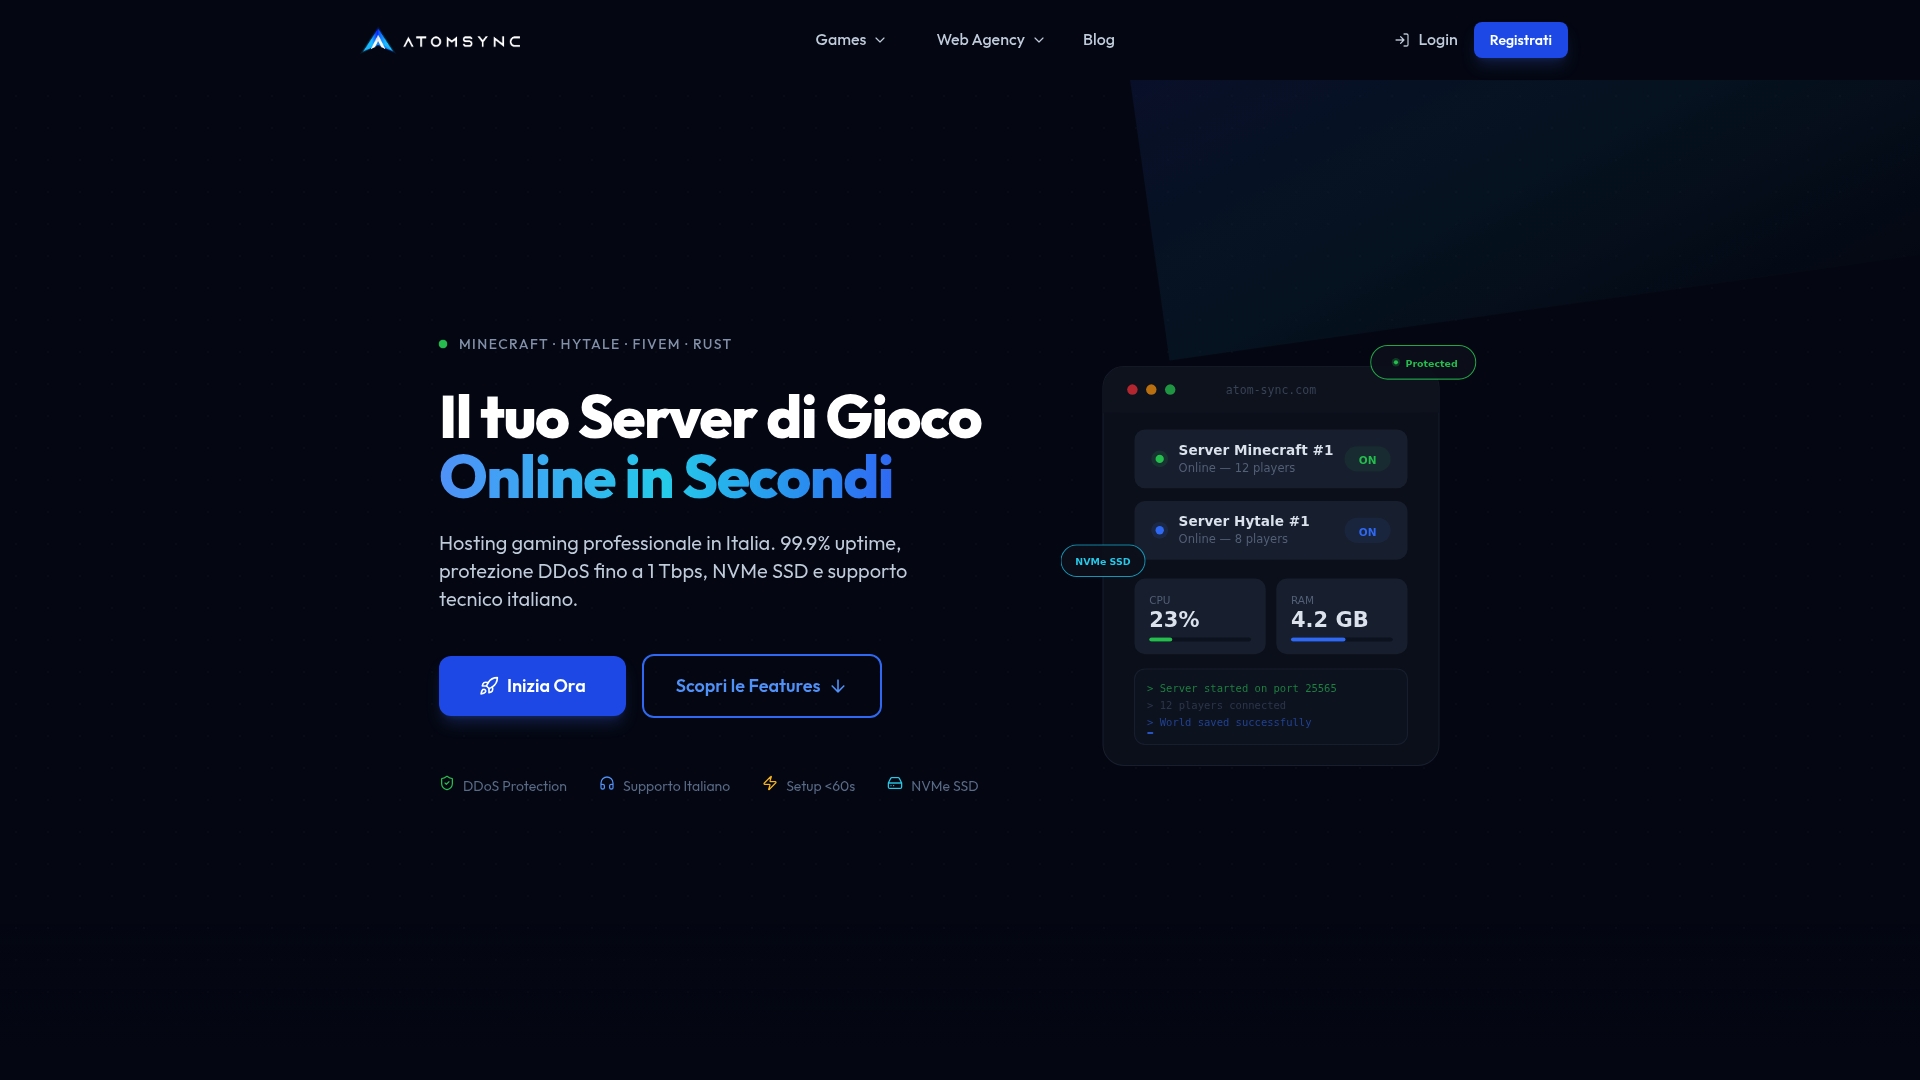
- Attivazione del server in tempi molto rapidi.
- Protezione DDoS inclusa nel piano di hosting.
- Pannello di controllo personalizzato per gestione backup, permessi e file.
- Supporto tecnico in italiano via Discord per assistenza durante la configurazione.
Trovi piani dedicati per Minecraft, Rust e diversi altri titoli, ciascuno con risorse dimensionate per il tipo di community che vuoi gestire. Se vuoi verificare disponibilità e caratteristiche del piano più adatto, visita AtomSync e scegli il gioco che ti interessa per vedere i dettagli.
Risorse utili e istituzionali citate
- CERT-AGID: glossario DDoS e comunicati su vulnerabilità critiche.
- BSI: raccomandazioni operative sulla sicurezza continua delle infrastrutture.
- Microsoft: spiegazione tecnica del funzionamento di un attacco DDoS.
Fonti
Domande frequenti
I server di gioco online sono sicuri di default?
Un server di gioco appena configurato non è sicuro di default: le protezioni contro DDoS, l’isolamento del pannello di gestione e gli aggiornamenti vanno attivati e mantenuti attivamente. La sicurezza dipende dalle misure applicate dal gestore, non da una condizione automatica dell’hosting.
Quali strumenti servono per proteggere un server di gioco dagli attacchi?
Servono una mitigazione DDoS di rete, un firewall configurato per separare traffico di gioco e traffico amministrativo, e un sistema di monitoraggio delle risorse in tempo reale. Un antivirus tradizionale sul dispositivo del giocatore non protegge il server: la protezione va applicata a livello di infrastruttura hosting.
Quali sono i rischi principali del gioco online per chi gestisce un server?
I rischi principali sono gli attacchi DDoS che saturano banda o risorse di calcolo, l’esposizione di pannelli di gestione senza restrizioni di accesso, e le credenziali compromesse che permettono accessi non autorizzati. Il CERT-AGID documenta casi concreti di credenziali esposte che hanno interessato anche infrastrutture istituzionali.
Cosa fare immediatamente se il server subisce un attacco DDoS?
Attiva subito la mitigazione DDoS disponibile sul tuo piano di hosting e verifica che il traffico legittimo continui a passare. Raccogli i log dell’evento per l’analisi successiva e, se il sistema ha subito manomissioni, ripristina da un backup recente non compromesso.
AtomSync include la protezione DDoS in tutti i piani?
Sì, AtomSync integra protezione DDoS fino a 1 Tbps come parte dell’offerta di hosting, senza necessità di configurare servizi esterni aggiuntivi. I prezzi variano in base al gioco e al piano scelto, ad esempio il Coal Plan per Minecraft parte da 12,00 € al mese.