Il backup offsite è la copia dei tuoi dati conservata in una sede fisica o digitale diversa da quella principale, pensata per garantire il ripristino quando un guasto, un furto o un attacco ransomware colpisce l’infrastruttura originale. Non è un lusso per grandi aziende: è la base di qualsiasi piano di disaster recovery serio. Il riferimento operativo resta la regola 3-2-1, che prevede almeno una copia fuori sede tra le tre versioni totali dei dati.
In breve:
- Per garantire un’efficace protezione dei dati, un backup offsite deve includere versioning, snapshot e retention adeguati, altrimenti rischia di essere solo una copia ridondante.
- La strategia 3-2-1-1-0 richiede almeno una copia immutabile e verifiche regolari del ripristino, per contrastare le minacce moderne come il ransomware.
- Un’architettura di backup ottimale combina backup locale e offsite, privilegiando soluzioni cloud, ibride o il trasporto fisico in ambienti a rischio elevato.
- La cifratura con AES-256 e TLS 1.2, così come l’immutabilità, sono pratiche essenziali per proteggere i dati da accessi non autorizzati o cancellazioni malintenzionate.
- La verifica periodica dei ripristini e la diversificazione dell’hardware e dei fornitori riducono i rischi di perdita totale, anche in presenza di attacchi o guasti fisici.
Indice
- Che cos’è il backup offsite e come si distingue dalla sincronizzazione
- Come funziona tecnicamente il backup offsite
- La regola 3-2-1 e l’evoluzione 3-2-1-1-0
- Architetture pratiche: cloud, ibrido e trasporto fisico
- Best practice di sicurezza e resilienza dei backup
- Come implementare un backup offsite: passi operativi per PMI
- Costi, banda e considerazioni economiche
- Quando scegliere un hosting con backup offsite già integrato
- Prospettiva dell’autore: cosa cambia per chi gestisce server di gioco
- AtomSync: backup automatici e supporto reale per chi non vuole rischiare
- Fonti
- Domande frequenti
Che cos’è il backup offsite e come si distingue dalla sincronizzazione
Molti confondono Dropbox, Google Drive o OneDrive con un sistema di backup. Sono strumenti di sincronizzazione: replicano in tempo reale ogni modifica su tutti i dispositivi collegati. Il problema è che replicano anche gli errori. Se cancelli per sbaglio una cartella o un ransomware cifra i tuoi file, la sincronizzazione propaga il danno ovunque nel giro di secondi.
Un backup vero mantiene uno storico di versioni indipendenti, così puoi tornare a uno stato precedente sano anche giorni o settimane dopo l’incidente, come spiega bene il confronto tra sincronizzazione e backup di MI Supporto. Il backup offsite estende questo principio spostando fisicamente o logicamente la copia lontano dalla sede originale, su cloud esterno o su un secondo sito.
Tre concetti tecnici fanno la differenza tra un backup vero e una copia superficiale:
- Versioning: conserva più snapshot temporali dello stesso file, non solo l’ultima modifica.
- Snapshot: fotografa lo stato completo di un sistema o volume in un istante preciso, permettendo un ripristino puntuale.
- Retention: definisce per quanto tempo ogni versione resta disponibile prima di essere soprascritta o eliminata.
Senza questi tre elementi, quello che chiami “backup” è spesso solo una copia ridondante, non una rete di sicurezza.
Come funziona tecnicamente il backup offsite
Dietro un backup offsite affidabile ci sono tre tecniche che si combinano in modo diverso a seconda dell’infrastruttura.
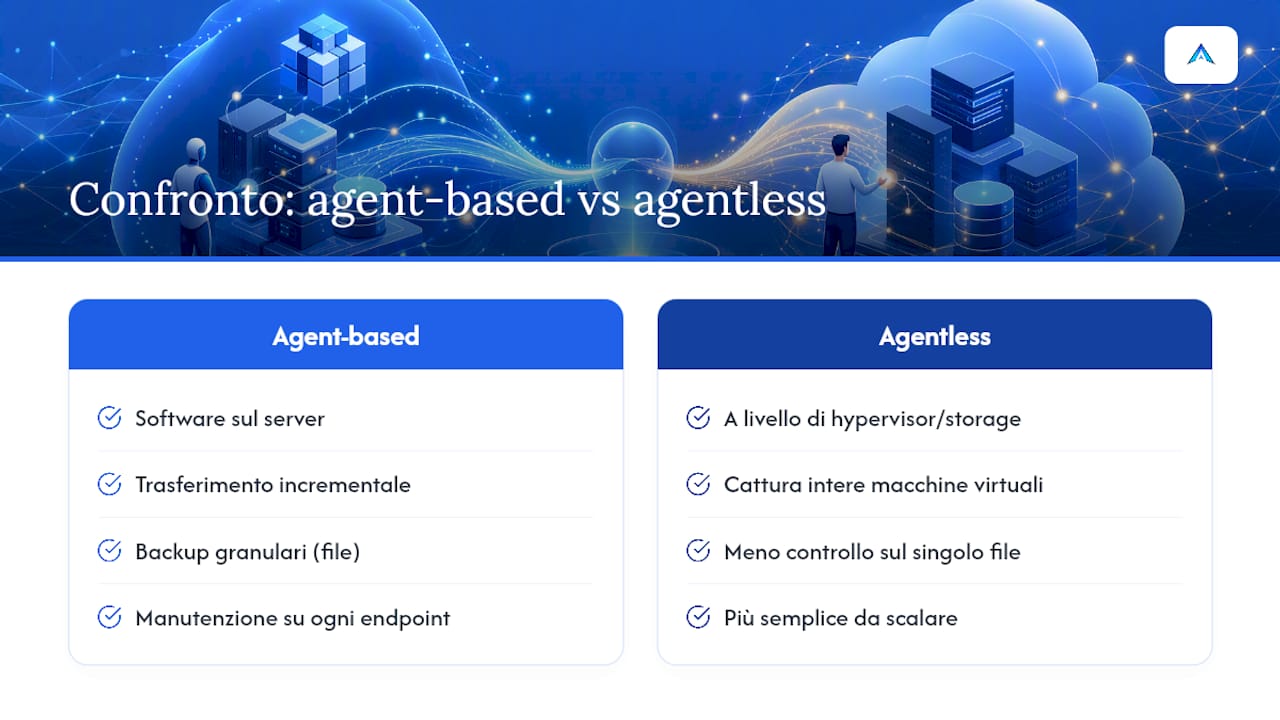
Il metodo agent-based installa un piccolo software sul server o sulla macchina da proteggere, che monitora i cambiamenti e li trasmette in modo incrementale. È preciso e permette backup granulari, ma richiede manutenzione su ogni endpoint. L’approccio agentless invece lavora a livello di hypervisor o storage, catturando intere macchine virtuali senza installare nulla sul sistema operativo ospite: più semplice da scalare, meno invasivo, ma con minore controllo sul singolo file.
Le snapshot e la replica intervengono a un livello diverso.
La destinazione più comune oggi è l’object storage compatibile S3, ospitato in datacenter remoti geograficamente separati dalla sede primaria. Questo formato è nato per il cloud e si è diffuso perché unisce scalabilità, costi contenuti e supporto nativo per funzioni di sicurezza avanzate come l’immutabilità, di cui parliamo più avanti.
Nessun backup, però, è utile se non lo verifichi. I job automatici di checksum confrontano l’impronta digitale dei dati originali con quella della copia offsite, segnalando corruzioni silenziose che altrimenti scoprirai solo al momento del ripristino, quando è troppo tardi per correggerle.
La regola 3-2-1 e l’evoluzione 3-2-1-1-0
Lo standard che ogni responsabile IT dovrebbe conoscere a memoria prevede 3 copie totali dei dati, su 2 supporti diversi, con almeno 1 copia conservata fuori sede. Non è una formula astratta: è un modo pratico di distribuire il rischio, perché un solo guasto (hardware, incendio, furto) non può mai cancellare tutte le copie insieme.
Negli ultimi anni lo standard si è evoluto in 3-2-1-1-0, che aggiunge due elementi critici contro le minacce moderne:
- Una copia immutabile: non modificabile né cancellabile per un periodo definito, anche se un attaccante ottiene le credenziali amministrative.
- Zero errori verificati: ogni backup viene testato regolarmente per garantire che il ripristino funzioni davvero, non solo che il file esista.
Un esempio concreto di distribuzione: un ristorante con sistema di prenotazioni conserva una copia sul server locale (supporto 1), una su un NAS in ufficio (supporto 2, stesso sito) e una su object storage cloud con object lock attivo (copia offsite immutabile). Se un dipendente clicca su un allegato infetto, il ransomware può cifrare le prime due copie, ma non toccare la terza.
Architetture pratiche: cloud, ibrido e trasporto fisico
Non esiste un’architettura universale: dipende dal volume di dati, dal budget e da quanto velocemente devi tornare operativo dopo un incidente.
Cloud object storage puro è la scelta più diffusa per la sua semplicità di gestione:
- Scala automaticamente senza investimenti hardware iniziali.
- Offre immutabilità nativa tramite funzioni come S3 Object Lock.
- Ha un limite evidente: il ripristino di grandi volumi dipende dalla banda disponibile, e recuperare 1 TB su una connessione a 100 Mbps richiede circa 22 ore.
Il modello ibrido, che combina una copia locale veloce con una offsite per la resilienza geografica, è considerato il compromesso più efficace per molte PMI italiane. La copia locale garantisce un ripristino in minuti per i guasti quotidiani, mentre quella offsite entra in gioco solo negli scenari catastrofici, quando il sito principale è compromesso. Uno storage locale su NVMe SSD accelera sensibilmente sia il backup incrementale che il restore parziale, come approfondito nella guida di AtomSync sull’hosting NVMe SSD.
Il nastro o il trasporto fisico di dischi verso un secondo sito sembra un’idea da altra epoca, ma resta sensato in due casi precisi: volumi di dati enormi dove il trasferimento via rete sarebbe troppo lento o costoso, e ambienti che richiedono un vero air gap, cioè una copia fisicamente scollegata da qualsiasi rete e quindi immune da attacchi remoti. Molte aziende manifatturiere lo usano ancora come quarta copia di sicurezza, non come sistema primario.
Best practice di sicurezza e resilienza dei backup
Un backup offsite non protegge nulla se chi lo attacca può leggerlo o cancellarlo con le stesse facilità con cui lo fai tu.
La crittografia deve coprire due momenti distinti: i dati a riposo, tipicamente con AES-256, e i dati in transito verso la destinazione offsite, con TLS 1.2 o versioni successive.
L’immutabilità, tramite funzioni come S3 Object Lock, blocca la modifica o l’eliminazione dei dati per un periodo prestabilito, ed è considerata la difesa più efficace contro la cancellazione delle copie di backup da parte del ransomware. Anche se un attaccante ottiene pieno accesso amministrativo, non può toccare le copie immutabili fino alla scadenza del blocco.
La segmentazione dei domini di backup separa le credenziali di accesso al sistema di backup da quelle usate per l’amministrazione quotidiana. Se un attaccante compromette l’account IT principale, non deve automaticamente avere anche le chiavi della cassaforte dei backup.
Un consiglio: non fidarti mai di un backup che non hai mai ripristinato davvero. Programma test di restore completi ogni 3 o 6 mesi, non solo controlli sullo stato del job: un backup che “sembra” riuscito ma non si ripristina è peggio di nessun backup, perché dà una falsa sicurezza.
Come implementare un backup offsite: passi operativi per PMI
Prima di scegliere uno strumento, definisci due parametri che orientano ogni decisione successiva.
- Stabilisci RTO e RPO: il tempo massimo tollerabile di inattività (RTO) e la quantità massima di dati che puoi permetterti di perdere (RPO) determinano frequenza dei backup, livello di versioning e budget necessario.
- Misura il throughput reale della tua connessione e calcola quanto tempo richiederebbe un ripristino completo: se il numero supera il tuo RTO, serve un’architettura ibrida, non solo cloud puro.
- Automatizza e monitora: imposta job pianificati con notifiche automatiche in caso di fallimento, e fissa un calendario fisso di test di ripristino ogni tre o sei mesi.
- Definisci le regole di retention: quante versioni conservare, per quanto tempo, e quali copie devono restare immutabili durante quel periodo.
Un dettaglio spesso ignorato: diversificare anche hardware e fornitori riduce il rischio di guasto correlato, cioè la possibilità che uno stesso modello o lotto difettoso comprometta più copie contemporaneamente. Per chi gestisce mondi di gioco persistenti, la guida AtomSync sul backup del mondo Minecraft mostra un’applicazione pratica di questi stessi principi su scala più piccola.
Costi, banda e considerazioni economiche
Il costo di un backup offsite si compone di quattro voci: storage (per GB conservato), egress (il traffico di uscita durante un ripristino, spesso il costo nascosto più alto), eventuali licenze software, e il tempo di gestione umano.
Per un piccolo studio professionale con pochi GB di dati critici, il costo mensile resta contenuto e la scelta cloud puro è quasi sempre sufficiente. Per una PMI con centinaia di GB o TB, conviene valutare tiering (spostare dati raramente accessi su storage più economico), deduplica (eliminare copie ridondanti dello stesso blocco di dati) e retention policy più aggressive, che tagliano lo storage occupato senza sacrificare la sicurezza del ripristino.
Quando scegliere un hosting con backup offsite già integrato
Costruire e mantenere internamente un’infrastruttura di backup offsite richiede tempo, competenze e monitoraggio costante. Per molte realtà, affidarsi a un fornitore che lo include già nel servizio è semplicemente più efficiente.
Prima di scegliere, chiedi sempre al fornitore:
- Che SLA di uptime garantisce e cosa succede in caso di violazione.
- Se le copie offsite sono immutabili e dove si trovano fisicamente i data center.
- Con quale frequenza vengono eseguiti test di ripristino e se sono documentati.
- Quali sono le policy di retention e per quanto tempo restano disponibili le versioni precedenti.
Se non hai personale IT dedicato o il volume di dati non giustifica un investimento infrastrutturale proprio, una soluzione gestita è quasi sempre la scelta più sensata.
Prospettiva dell’autore: cosa cambia per chi gestisce server di gioco
Nel mondo dei server di gioco, il backup offsite non è teoria da manuale IT: è la differenza tra perdere un mondo Minecraft coltivato per mesi o ripristinarlo in pochi minuti. Le community più solide che ho osservato trattano gli snapshot giornalieri con la stessa serietà di un’azienda che protegge un database di produzione. Il supporto in italiano, disponibile e reattivo, spesso pesa quanto l’infrastruttura stessa quando un ripristino va gestito sotto pressione.
— Fabio Turi
AtomSync: backup automatici e supporto reale per chi non vuole rischiare
Chi gestisce una community di gioco raramente ha il tempo o le competenze per costruire da zero un’architettura di backup offsite con immutabilità e test di ripristino programmati. AtomSync integra backup automatici quotidiani direttamente nel pannello di gestione, così il ripristino di un mondo o di una configurazione danneggiata richiede pochi clic, non ore di lavoro manuale.
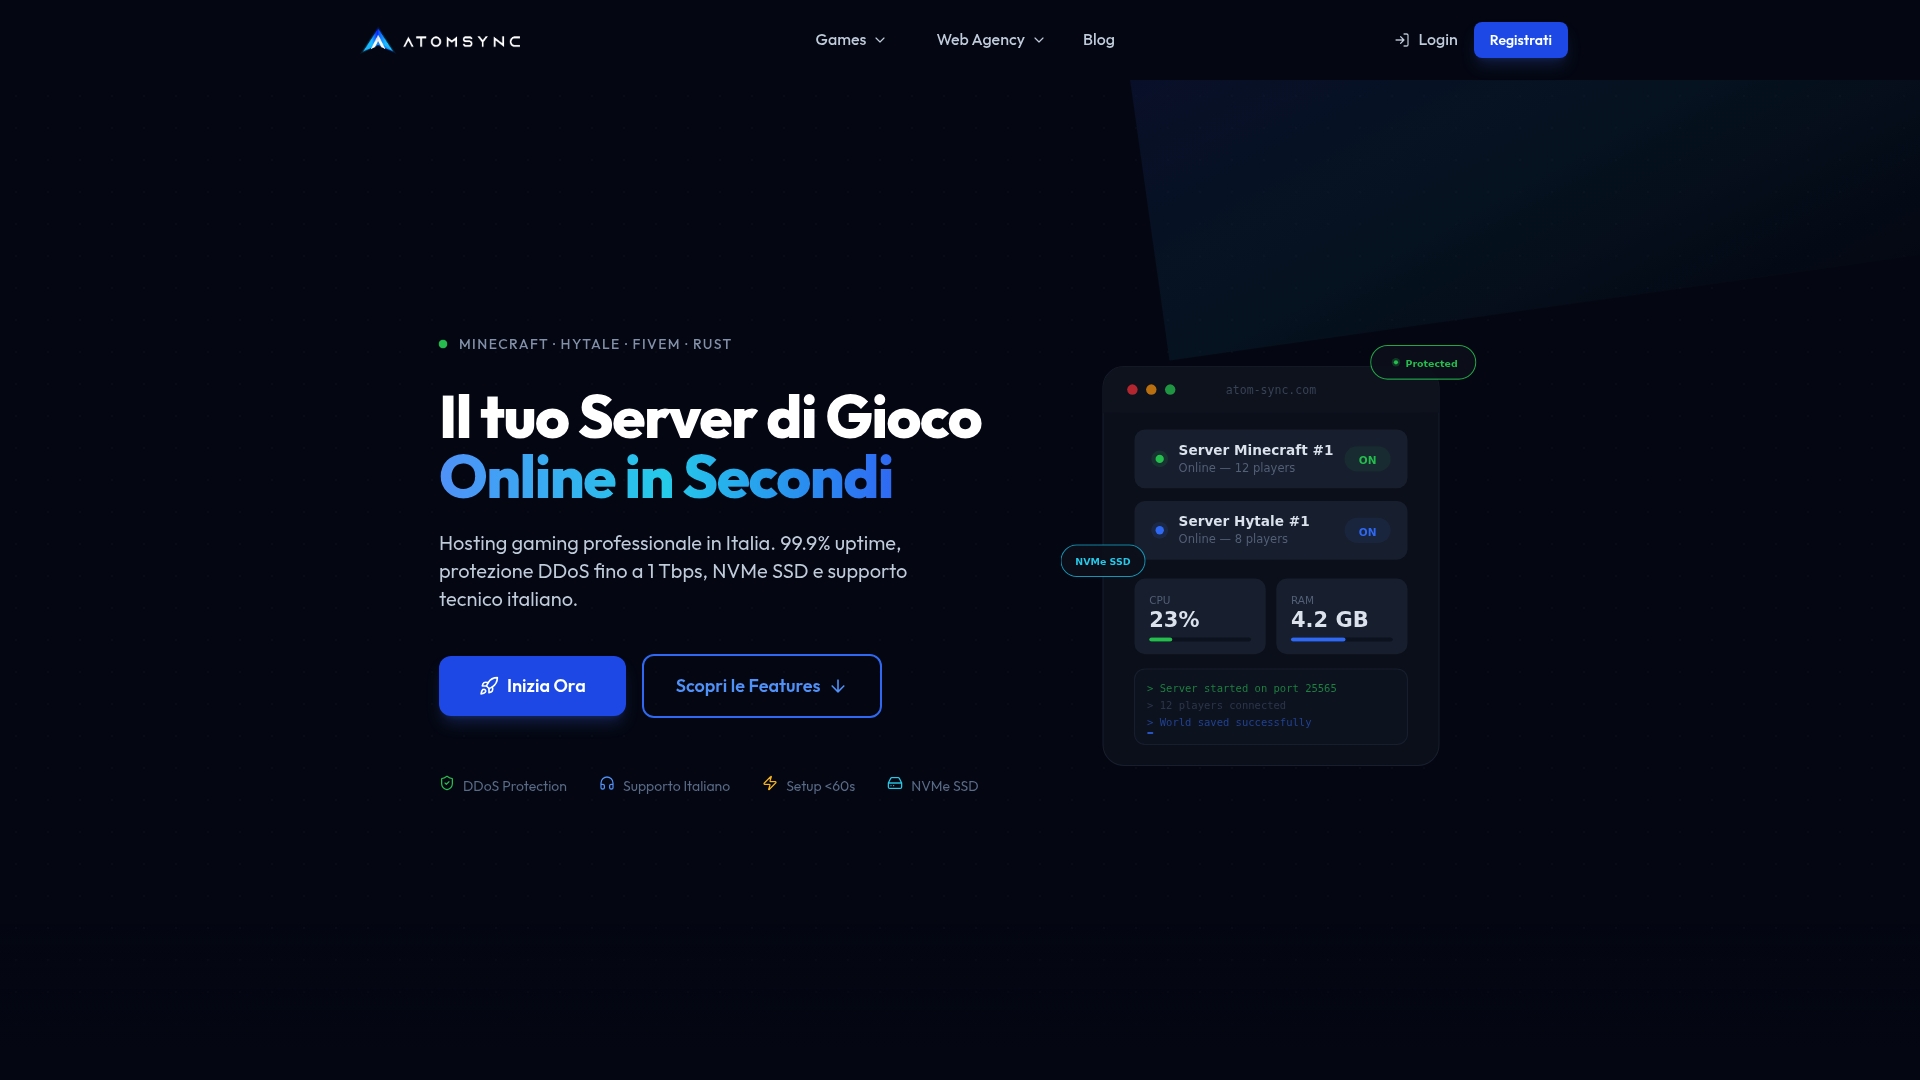
Ogni server viene attivato in meno di 60 secondi, con una garanzia di uptime del 99,9% e protezione DDoS fino a 1 Tbps, mentre lo storage NVMe SSD accelera sia i backup incrementali che il ripristino effettivo. Il pannello di controllo semplifica la gestione dei file e delle configurazioni anche per chi non ha esperienza tecnica pregressa, e il supporto via Discord in italiano è disponibile durante i giorni lavorativi per assistenza.
Se gestisci un server Minecraft, Rust, Palworld o un’altra community e vuoi smettere di preoccuparti dei backup manuali, dai un’occhiata al catalogo completo dei server di gioco AtomSync e scegli il piano più adatto alle tue esigenze. Nessun vincolo contrattuale, upgrade istantaneo e garanzia di rimborso entro 48 ore.
Fonti
- Backup 3-2-1: implementare una strategia efficace
- Supporto MI — spiegazione sincronizzazione vs backup
- Regola del backup 3-2-1: le best practice
Domande frequenti
Che cos’è il backup offsite?
È una copia dei dati conservata in una sede fisica o digitale separata da quella principale, usata per garantire il ripristino quando un guasto, un furto o un attacco compromette l’infrastruttura originale.
Qual è il miglior programma per il backup di un server?
Non esiste un unico strumento universale: la scelta dipende da RTO, RPO e budget, ma le soluzioni più solide combinano snapshot automatici, object storage compatibile S3 e immutabilità, come offre AtomSync per i server di gioco.
Come si fa il backup di un sito web?
Serve una copia sia dei file (codice, media, temi) sia del database, esportati regolarmente e trasferiti su una destinazione offsite con versioning attivo per poter tornare a uno stato precedente in caso di errore o attacco.
Cosa significa copia di backup archiviata fuori sede?
Significa che la copia dei dati non risiede nello stesso luogo fisico dell’originale, così un evento distruttivo localizzato, come un incendio o un furto, non può eliminare entrambe le versioni contemporaneamente.